Ledger : le danger n’était pas dans le portefeuille, mais dans le colis
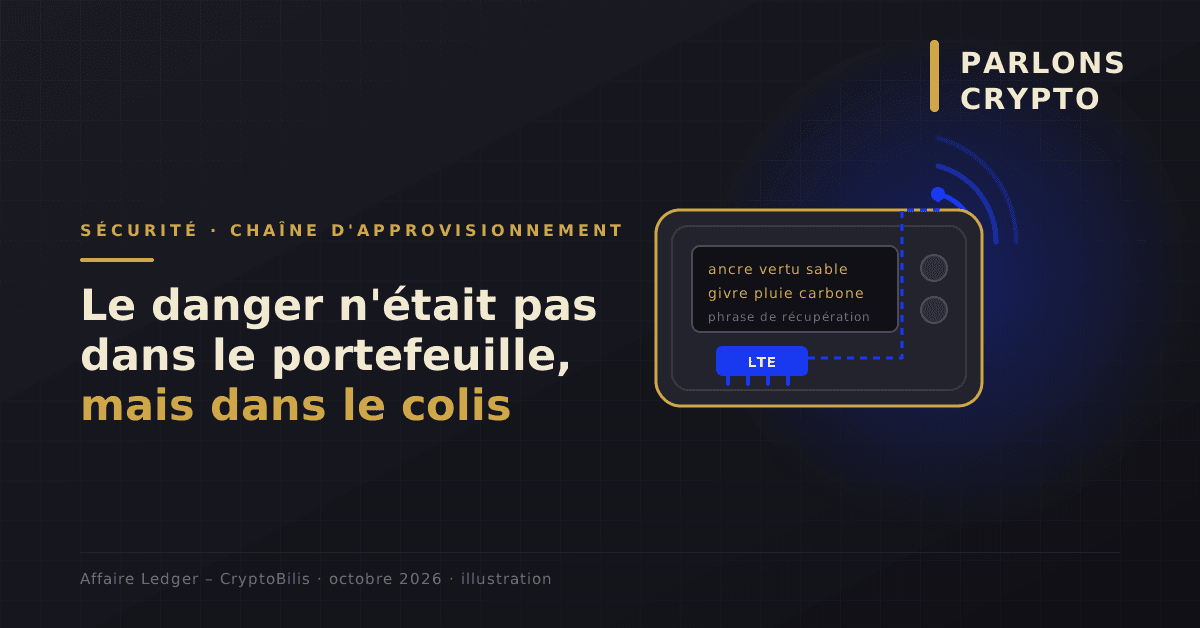
Un implant électronique caché sous l’écran, un revendeur agréé d’Asie du Sud-Est, et entre 86 et 93 millions de dollars envolés. L’affaire Ledger-CryptoBilis ne dit rien de mauvais sur le matériel du fabricant français, elle dit tout du maillon qu’on ne vérifie jamais : le trajet entre l’usine et votre salon.
Un appareil neuf, sous blister, et déjà piégé
Le 9 octobre, Ledger annonce enquêter sur des vols de cryptomonnaies signalés par des utilisateurs d’Asie du Sud-Est. Point commun entre les victimes : toutes avaient acheté leur appareil chez CryptoBilis, un revendeur agréé de la marque présent en Malaisie, en Indonésie et aux Philippines. À 13h32 UTC, le support officiel du fabricant demande au revendeur de suspendre ventes et expéditions.
Le même jour, Mark Karpelès, l’ex-PDG de la plateforme Mt. Gox, effondrée en 2014, publie des photos d’un Ledger Nano X reçu de Malaisie. Emballage thermorétractable en bon état. À l’œil nu, rien de bizarre. Et pourtant, à l’intérieur, à l’endroit même où devrait se trouver la mousse de calage de l’écran, un module étranger : une puce LTE (communication mobile), une antenne, une eSIM, un microcontrôleur connecté au bus de données de l’écran.
Le principe est d’une inquiétante simplicité. L’implant ne vise pas à briser la cryptographie de l’appareil. Il regarde l’écran. Pendant la configuration, lorsque le Ledger affiche les 24 mots de la phrase de récupération, cette suite qui permet d’accéder à la totalité des fonds, le module lit les caractères affichés, les stocke puis les transmet par le réseau mobile. Il ne reste plus au pirate qu’à attendre.
Samedi 11 octobre, Ledger a confirmé avoir trouvé un implant matériel non autorisé dans l’appareil d’un utilisateur touché. CryptoBilis a suspendu la vente de l’ensemble de son stock de portefeuilles. L’entreprise coopère avec les autorités.
Pourquoi l’appareil passait le contrôle d’authenticité
C’est le détail qui fait mal. Ledger propose une vérification, le Genuine Check, censée confirmer que l’appareil est bien d’origine. Les Ledger trafiqués la passaient sans broncher.
Logique : l’implant ne modifie pas l’élément sécurisé, la puce blindée qui génère et protège les clés privées. Il ne modifie pas non plus le firmware, le logiciel embarqué. Il se borne à écouter un signal, l’affichage, qui n’a jamais été conçu pour être confidentiel. Le firmware ne peut pas détecter un composant qui se contente de lire par-dessusl’épaule.
Selon 23pds, le responsable de la sécurité de l’information chez SlowMist (société d’analyse blockchain), un montage de ce type suppose un attaquant d’un très bon niveau technique. Ce n’est pas du bricolage de week-end. C’est une opération industrielle, calibrée sur un canal de distribution précis.
Combien, et pour qui ?
Les estimations varient selon les sociétés d’analyse on-chain, et aucune n’est validée par Ledger :
- plus de 86 millions de dollars selon les premières investigations relayées par CoinDesk, sur Bitcoin, Ethereum et Tron ;
- 92,9 millions d’après Bitquery, réparties sur 311 portefeuilles ;
- 93,2 millions sur 315 portefeuilles et six réseaux au 10 octobre, selon un autre décompte.
Selon un décompte partiel, la moyenne s’élève à environ 890 000 dollars par portefeuille touché. Donc des particuliers aisés ou de petits gestionnaires, pas le détenteur du dimanche. Une partie des fonds, environ 10 millions en USDT, aurait été bloquée par Tether, mais ce chiffre n’est mentionné que par une seule source et doit encore être confirmé.
Et un point d’honnêteté s’impose : Ledger n’a établi aucun lien formel entre l’implant trouvé et les portefeuilles vidés. Les deux faits coexistent, la corrélation est forte, la démonstration manque encore. Le fabricant répète de son côté qu’il n’a aucun signe de compromission de ses propres systèmes, de son infrastructure ou de ses services.
Ce que ça change pour vous, ici
L’affaire se joue à 10 000 kilomètres, mais elle concerne directement le détenteur français, et pas seulement parce que Ledger est une entreprise tricolore de 800 salariés, qui revendique la sécurisation de plus de 20 % des cryptomonnaies dans le monde et prépare une levée de fonds ou une cotation à New York.
Elle concerne le lecteur pour une raison plus terre à terre : l’auto-conservation déplace la responsabilité sur l’utilisateur, et aucun règlement ne vient la rattraper. MiCA, le cadre européen sur les crypto-actifs pleinement applicable en France depuis cet été, encadre les prestataires, plateformes, conservateurs, émetteurs de stablecoins. Un portefeuille matériel que vous détenez vous-même n’entre pas dans ce périmètre. Pas de fonds de garantie, pas de recours réglementaire. En cas de vol, il reste la plainte et l’enquête pénale.
Les gestes concrets, maintenant :
- Acheter en direct chez le fabricant ou chez un revendeur dont la chaîne logistique est traçable. Un site marchand tiers, une marketplace, un vendeur régional : autant de maillons que vous ne contrôlez pas.
- Ne jamais utiliser une carte de récupération pré-remplie livrée avec l’appareil. La phrase de 24 mots doit être générée par vous, sur l’appareil, à la première configuration.
- Si vous avez acheté chez CryptoBilis ces 90 derniers jours : ne pas initialiser un appareil encore neuf ; s’il est déjà configuré, transférer les fonds vers un appareil neuf avec une phrase entièrement nouvelle.
- Rappel qui ne vieillit pas : Ledger ne demande jamais vos 24 mots. Personne ne les demande, jamais.